
Schaan · 10. November 2026 · Projektstart
Anfang August 2026 wurde bekannt, dass Angreifer beim Amt für Justiz Daten aus dem Verzeichnis der wirtschaftlich berechtigten Personen kopiert haben. Betroffen sind rund 31'000 Rechtsträger. Im Oktober meldete das Onlinemagazin Republik einen Abfluss von Nutzerdaten. Im selben Monat wurde ein Angriff auf einen Softwarelieferanten der Publica, der Pensionskasse des Bundes, publik. Alle drei Fälle betreffen Institutionen, denen man seine Daten im Vertrauen überlässt.
Aus dieser Häufung ist Broken Data entstanden. Das Projekt will in Liechtenstein das Verständnis dafür schärfen, welche Daten über uns an die Öffentlichkeit oder in einen Markt gelangen und was sich daraus machen lässt. Es verbindet ein Working Paper mit öffentlicher Arbeit.
Gestohlen oder gehandelt
Ein Datenleck ist ein Rechtsverstoss. Der Handel mit Standortdaten und Profilen beruft sich auf eine Einwilligung. Für die Betroffenen ist das Ergebnis in beiden Fällen ähnlich: Ihre Daten liegen bei Dritten, ohne dass sie davon wissen oder es steuern können. Die beiden Wege berühren sich zudem. Im Januar 2025 wurde der Standortdatenhändler Gravy Analytics gehackt, Auszüge aus seinen Beständen tauchten in einem Forum für Cyberkriminalität auf.
Von dieser Beobachtung geht Broken Data aus. Daten lassen sich kaum mehr verlässlich schützen. Man kann sparsam mit ihnen umgehen und verlangen, dass an der Quelle weniger gesammelt wird.
Was untersucht wird
Die Leitfrage lautet: Welche Informationen über Menschen in Liechtenstein sind über den kommerziellen Datenhandel zugänglich, mit welchem Aufwand, und welche Schlüsse lassen sich daraus ziehen? Das Vorhaben orientiert sich an den «Databroker Files» von netzpolitik.org und dem Bayerischen Rundfunk.
Ein Teil der Untersuchung kommt ohne Daten aus. Auf Marktplätzen im Netz werden Standortdaten einzelner Geräte offen angeboten, und schon die Produktbeschreibungen lassen sich auswerten. Darüber hinaus wird das Institut bei Datenhändlern Stichproben mit Liechtenstein-Bezug anfragen, unter eigenem Namen und mit dem tatsächlichen Zweck. Ob ein Anbieter darauf eingeht, ist offen. Auch eine Absage gehört zum Befund.
Für den Umgang mit solchen Daten gelten feste Regeln. Ausgewertet wird ausschliesslich aggregiert, niemand wird identifiziert, die Rohdaten werden nach Abschluss gelöscht, veröffentlicht werden nur Kennzahlen. Die Datenschutzstelle Liechtenstein ist vorab um ihre Einschätzung gebeten worden. Die Anfragen an die Händler folgen erst danach.
Ein Bildschirm als Auftakt
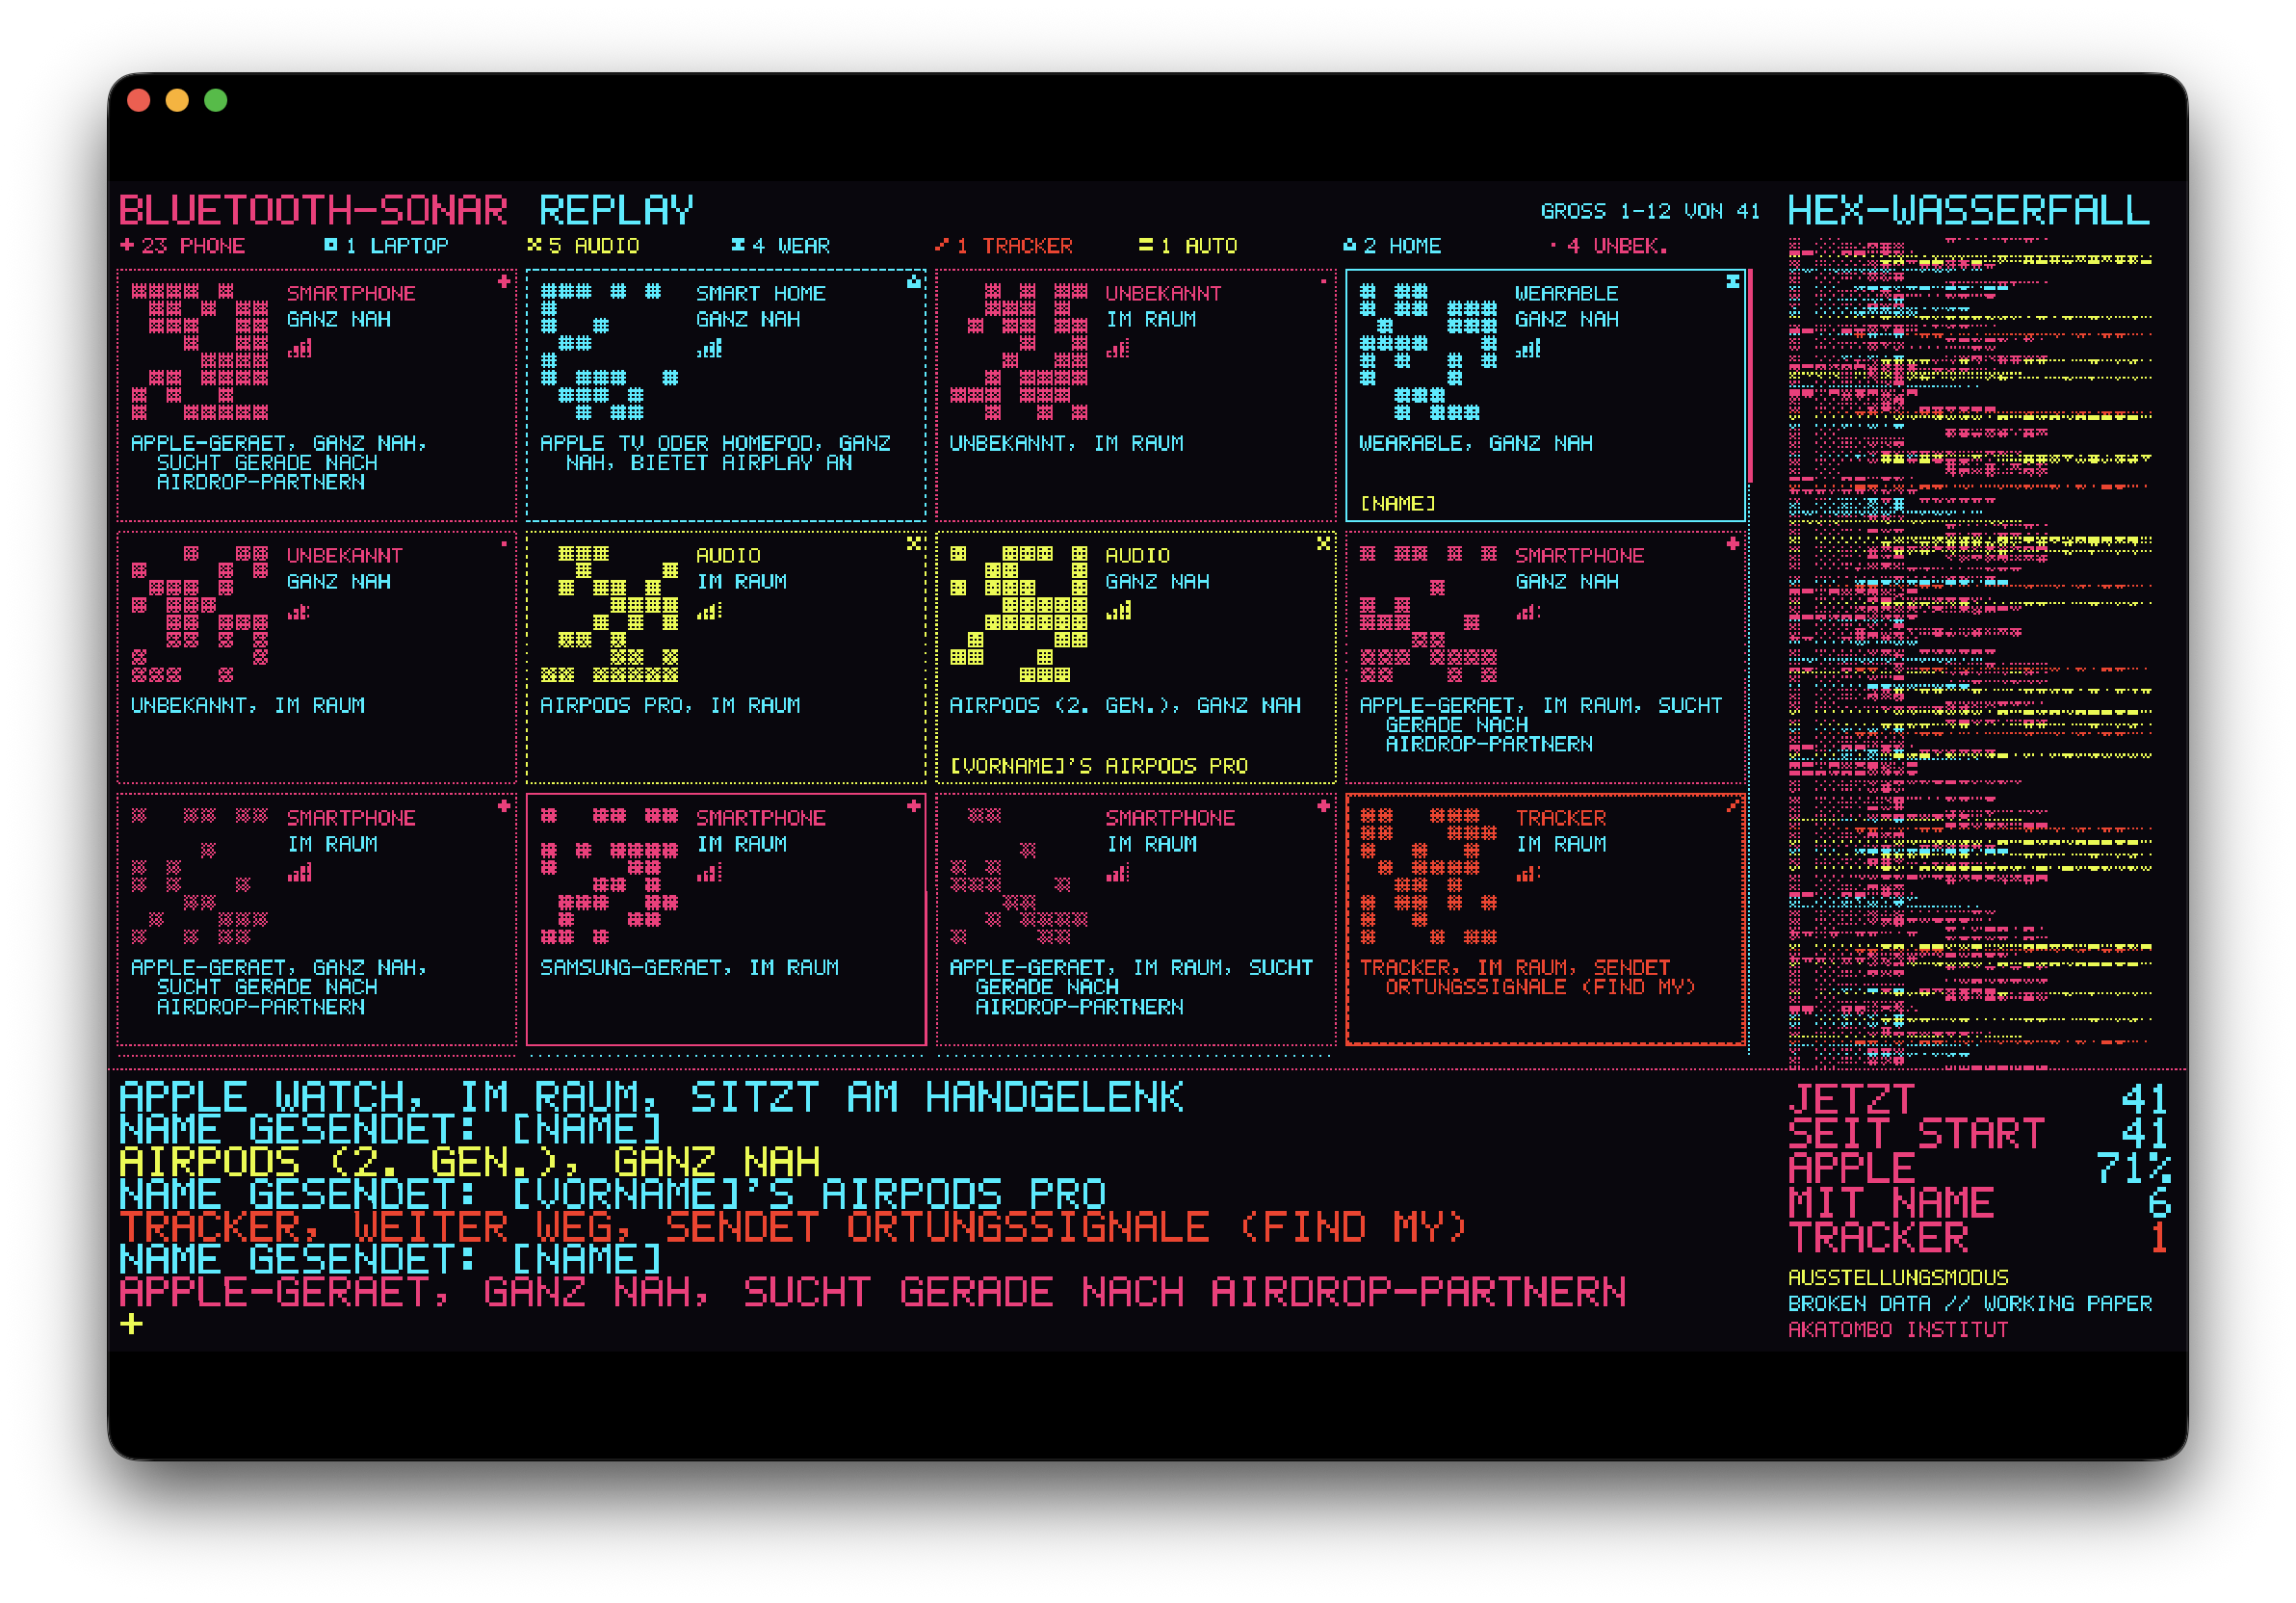
Den Einstieg macht eine Installation. Das Bluetooth-Sonar zeigt auf einem Bildschirm, was die Geräte in einem Raum per Bluetooth von sich preisgeben: Telefone, Kopfhörer, Uhren, Tracker. Zu jedem Gerät erscheint eine Zeile dazu, was ein Datenhändler aus solchen Signalen ableiten könnte.
Die Installation dient der Vermittlung und gehört nicht zur Datenbasis der Studie. Sie speichert nichts, baut keine Verbindung zu den Geräten auf und macht gesendete Namen unkenntlich. Aufbau und Grenzen beschreibt eine eigene Lab Note.
Mitmachen
Ein möglicher Teil des Projekts braucht Beteiligung. Personen aus Liechtenstein verlangen bei Datenhändlern Auskunft über die Daten, die dort zu ihnen gespeichert sind. Dieses Recht gibt ihnen Art. 15 DSGVO. Ausgewertet würde, wie vollständig und wie fristgerecht die Händler antworten.
Wer sich eine Teilnahme vorstellen kann, meldet sich unverbindlich unter ping@akatombo.io. Ob und in welcher Form dieser Teil stattfindet, entscheidet das Institut nach den Rückmeldungen.